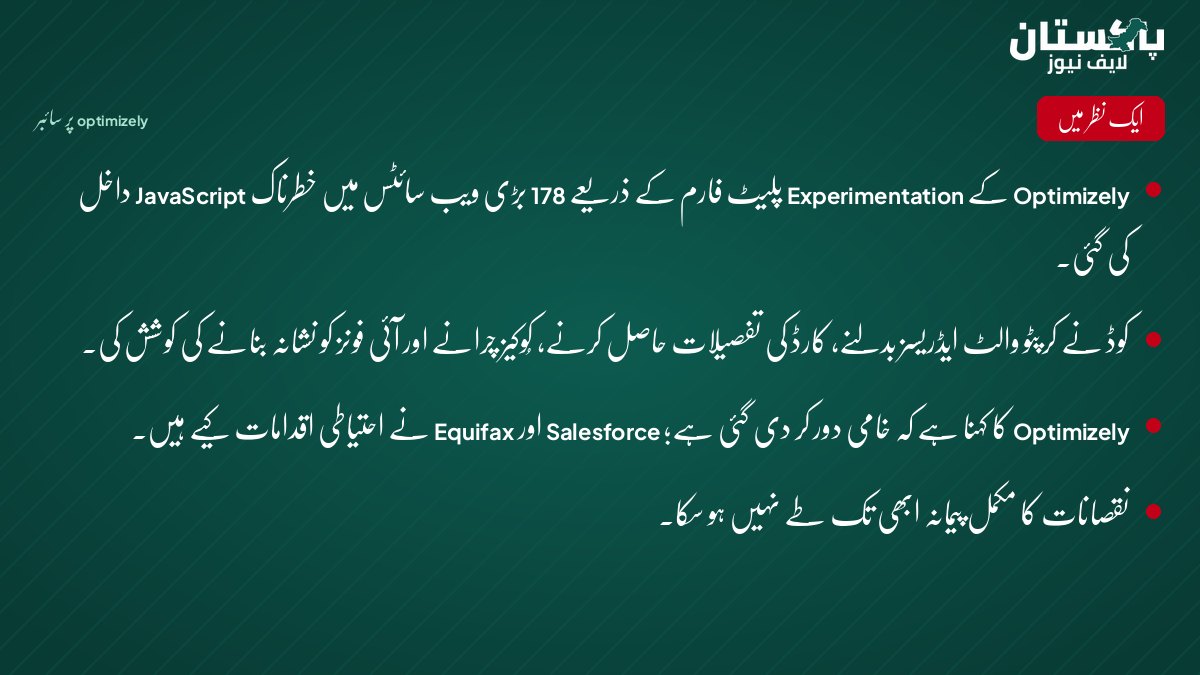
- Optimizely کے Experimentation پلیٹ فارم کے ذریعے 178 بڑی ویب سائٹس میں خطرناک JavaScript داخل کی گئی۔
- کوڈ نے کرپٹو والٹ ایڈریسز بدلنے، کارڈ کی تفصیلات حاصل کرنے، کُوکیز چرانے اور آئی فونز کو نشانہ بنانے کی کوشش کی۔
- Optimizely کا کہنا ہے کہ خامی دور کر دی گئی ہے؛ Salesforce اور Equifax نے احتیاطی اقدامات کیے ہیں۔
- نقصانات کا مکمل پیمانہ ابھی تک طے نہیں ہو سکا۔
ہیکرز نے Zoom، HSBC UAE اور Ikea سمیت 178 بڑی ویب سائٹس میں خطرناک کوڈ داخل کر دیا ہے۔ یہ Optimizely سائبر حملہ رقم اور ڈیٹا چرانے کے لیے ترتیب دیا گیا تھا۔ سیکیورٹی ریسرچر Scott Helme، جنہوں نے اس واقعے کا سراغ لگایا، کہتے ہیں کہ حملہ آوروں نے Apple کے آلات کو بھی نشانہ بنانے کی کوشش کی۔
اس مضمون میں
Optimizely ایک ڈیجیٹل پلیٹ فارم ہے جسے بڑی کمپنیاں اپنی ویب سائٹس پر دکھائے جانے والے مواد کو حسبِ ضرورت بنانے کے لیے استعمال کرتی ہیں۔ Salesforce، GitLab، Equifax، Air France-KLM، Ledger اور Peacock سے منسلک سائٹس بھی متاثر ہوئیں۔
Optimizely سائبر حملہ کیسے ہوا
حملہ آوروں نے Optimizely کے Experimentation پلیٹ فارم کی ایک کمزوری سے فائدہ اٹھایا اور اس کے ذریعے گاہکوں کے پروجیکٹس میں نقصان دہ JavaScript داخل کی۔ چونکہ یہ کوڈ ایک ایسی سروس کے ذریعے پہنچا جس پر ویب سائٹس پہلے ہی بھروسہ کرتی تھیں، اس لیے وزیٹرز کے براؤزرز نے اسے خودکار طور پر قبول کر لیا۔
یہی بات اس طریقے کو اتنا مؤثر بناتی تھی۔ حملہ آوروں کو کسی کمپنی کے نجی نیٹ ورک میں داخل ہونے کی ضرورت نہیں پڑی، کیونکہ ایک مشترکہ ٹول کی ایک کمزور جگہ نے انہیں کئی غیر متعلقہ سائٹس تک رسائی دے دی۔
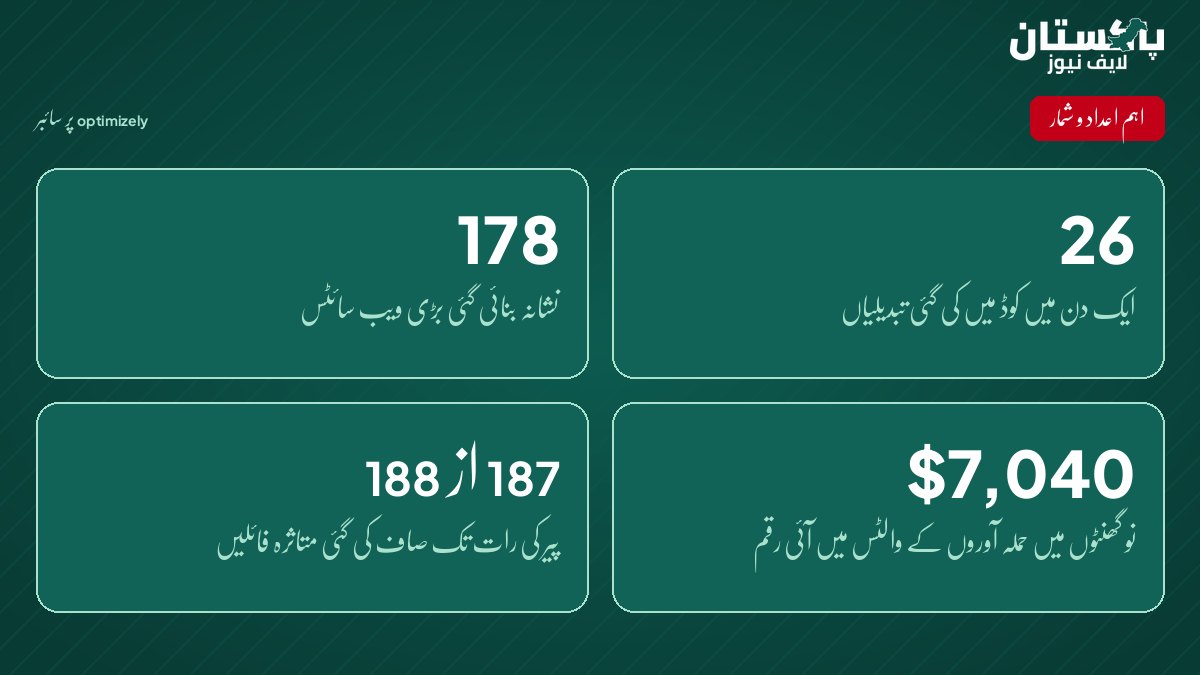
ریسرچرز نے یہ بھی پایا کہ حملہ آوروں نے ایک ہی دن میں نئی خصوصیات شامل کرنے کے لیے خطرناک کوڈ میں 26 بار تبدیلیاں کیں۔ سائبر سیکیورٹی فرم HudsonRock کو ایسے شواہد ملے ہیں کہ متاثرہ ویب سائٹس نے وزیٹرز کو خطرناک اسکرپٹس پہنچائے۔
| کمپنی | ردِعمل |
|---|---|
| Salesforce | معاملے کا جائزہ لے رہی ہے؛ احتیاطاً Optimizely اسکرپٹس غیر فعال کر دیے |
| Ikea | تصدیق کی کہ وہ سیکیورٹی مسئلے کا جائزہ لے رہی ہے |
| Equifax | فوری تحقیقات کیں اور پلیٹ فارم کا استعمال روک دیا؛ اپنے نظام متاثر ہونے کا کوئی ثبوت نہیں ملا |
| HSBC | کہا کہ اس کی ویب سائٹس پر غیر مجاز اسکرپٹس فعال نہیں تھے |
| Zoom اور Apple | تبصرے کی درخواست پر فوری ردِعمل نہیں دیا |
خطرناک اسکرپٹس کیا کرنے کی کوشش کر رہے تھے
Helme کے مطابق، اسکرپٹس قانونی کرپٹو کرنسی ادائیگی ایڈریسز کو حملہ آوروں کے کنٹرول والے والٹس سے بدلنے کی کوشش کر رہے تھے۔ انہوں نے صارفین کی ٹائپ کی جانے والی ادائیگی کارڈ کی تفصیلات حاصل کرنے، براؤزر کُوکیز چرانے اور اسکرین شاٹس جمع کرنے کی کوشش بھی کی۔
کوڈ میں Coruna اور DarkSword نامی ایکسپلائٹ ٹولز شامل تھے، جن کا ہدف Apple کے iPhones اور iPads تھے۔ Apple کا کہنا ہے کہ اس نے گزشتہ سال iOS کی متعلقہ کمزوریوں کو ٹھیک کر دیا تھا، یعنی وہ صارفین جو اپنا سافٹ ویئر اپ ڈیٹ رکھتے تھے، ان کوششوں سے محفوظ رہے۔
Helme نے کہا کہ حملہ آوروں کے کرپٹو والٹس کو 16 نومبر کو نو گھنٹوں میں تقریباً $7,040 موصول ہوئے۔ یہ آزادانہ طور پر ثابت نہیں ہو سکا کہ آیا ہر کیس میں حملے کامیاب ہوئے، یا اس کے نتیجے میں ہونے والا نقصان کہاں تک پھیلا۔
Optimizely اور متاثرہ کمپنیوں کا ردِعمل
Optimizely نے تصدیق کی کہ ایک غیر مجاز فریق نے اس خامی سے فائدہ اٹھا کر گاہکوں کے پروجیکٹس میں خطرناک JavaScript داخل کی۔ کمپنی کا کہنا ہے کہ اس نے کمزوری دور کر دی، داخل کیا گیا کوڈ ہٹا دیا اور متاثرہ گاہک اکاؤنٹس محفوظ بنا دیے۔ اس نے اپنے پلیٹ فارم کے ذریعے غیر مجاز اسکرپٹس کو ویب سائٹس تک پہنچنے سے روکنے کے لیے حفاظتی اقدامات بھی شامل کیے ہیں، اور متاثرہ گاہکوں سے براہِ راست رابطہ کیا ہے۔
پیر کی رات تک سیکیورٹی ٹیموں نے 188 میں سے 187 متاثرہ فائلیں صاف کر دی تھیں۔ Helme نے کہا کہ متاثرہ ویب سائٹس سے زیادہ تر خطرناک کوڈ پہلے ہی ہٹایا جا چکا ہے۔
نامزد کمپنیوں میں سے کئی نے اپنی جانچ شروع کر دی ہے، جیسا کہ ذیل کے جدول سے ظاہر ہے۔
تھرڈ پارٹی سافٹ ویئر کیوں بڑھتا ہوا خطرہ ہے
یہ واقعہ ان ویب سائٹ ٹولز پر انحصار کے سیکیورٹی خطرات کو نمایاں کرتا ہے۔ جب کوئی وسیع پیمانے پر استعمال ہونے والی سروس نشانہ بنتی ہے تو کئی غیر متعلقہ سائٹس کے وزیٹرز بیک وقت خطرے میں آ سکتے ہیں۔
یہ واقعہ کرپٹو چوری پر بڑھتی ہوئی تشویش کے ماحول میں بھی سامنے آیا ہے۔ بلاک چین انٹیلی جنس کمپنی Chainalysis کے مطابق 2021 سے اب تک ہیکنگ کے واقعات میں 22.3 ارب ڈالر سے زائد کے فنڈز چوری ہو چکے ہیں۔
شمالی کوریا سے منسلک ایک الگ حملے میں گزشتہ ماہ Binance ایکسچینج سے 6.3 ارب ڈالر چوری ہونے کی اطلاع ہے۔
Optimizely سائبر حملے کی تحقیقات جاری ہیں۔ مالی نقصانات کی مکمل حد اور متاثرہ صارفین کی تعداد ابھی طے ہونا باقی ہے۔
سوالات اور جوابات
Optimizely سائبر حملے میں کیا ہوا؟
حملہ آوروں نے Optimizely کے Experimentation پلیٹ فارم کی ایک کمزوری سے فائدہ اٹھا کر گاہکوں کے پروجیکٹس میں خطرناک JavaScript داخل کی، جو پھر 178 بڑی ویب سائٹس پر چلی۔
کیا یہ کمزوری اب بھی فعال ہے؟
Optimizely کا کہنا ہے کہ اس نے خامی دور کر دی ہے، داخل کیا گیا کوڈ ہٹا دیا ہے اور متاثرہ اکاؤنٹس محفوظ بنا دیے ہیں۔ پیر کی رات تک سیکیورٹی ٹیموں نے 188 میں سے 187 متاثرہ فائلیں صاف کر دی تھیں۔
کیا iPhone صارفین کو خطرہ ہے؟
اسکرپٹس میں iPhones اور iPads کو نشانہ بنانے والا ایکسپلائٹ کوڈ شامل تھا، لیکن Apple کا کہنا ہے کہ اس نے گزشتہ سال متعلقہ iOS کمزوریاں ٹھیک کر دی تھیں، اس لیے اپ ڈیٹ شدہ سافٹ ویئر والے صارفین محفوظ رہے۔